Bảo mật tài khoản
Nhận email báo đăng nhập lạ hoặc rút tiền từ sàn: làm sao biết là thư lừa đảo?
Thư báo tài khoản bất thường, lệnh rút tiền chờ xác nhận và bảo bạn bấm link xử lý? Khoan bấm. Bài viết hướng dẫn ba bước ai cũng làm được: dấu xác thực người gửi, tên miền thật của link, thứ họ đòi bạn đưa — và thứ tự xử lý nếu đã lỡ vào trang giả.
Hộp thư vừa nhận một email "từ sàn": phát hiện đăng nhập từ thiết bị lạ, có lệnh rút tiền đang chờ xác nhận, tài khoản sắp bị khóa — kèm một nút bấm nổi bật bảo bạn xử lý ngay. Điểm nguy hiểm của loại email này không nằm ở chỗ nó giống thật đến mức nào, mà ở chỗ nó tính trước rằng bạn sẽ hoảng và bấm luôn.
Hãy nhớ một nguyên tắc trước đã: mọi email yêu cầu bạn bấm link trong thư để đăng nhập, xác nhận hay hủy một việc gì đó đều phải coi là đáng ngờ. Nếu tài khoản thật sự có vấn đề, trạng thái đó cũng hiện trong app hoặc website của sàn — bạn tự mở ra là thấy, không cần đến nút bấm trong thư.
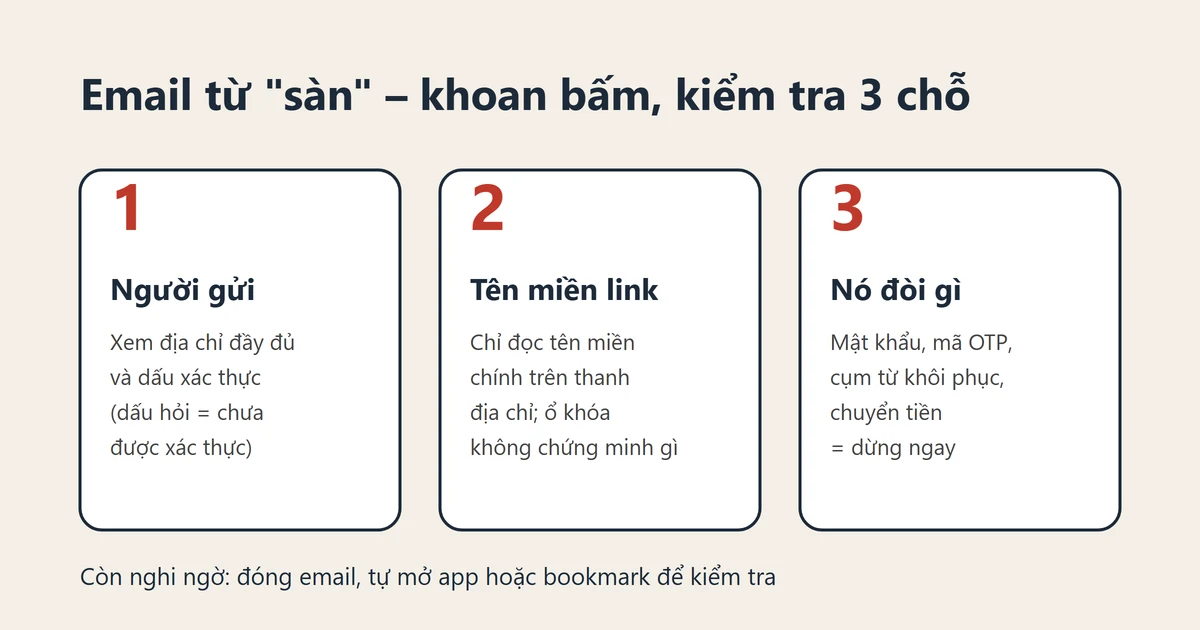
Ba bước kiểm tra dưới đây làm theo thứ tự, mất chưa tới hai phút.
Bước 1: Ai gửi thư? Xem dấu xác thực, đừng tin tên hiển thị
Tên hiển thị như "Binance Support" hay "Trung tâm bảo mật OKX" thì ai cũng điền được. Thứ đáng tin hơn là kết quả xác thực người gửi mà hộp thư làm sẵn cho bạn.
Lấy Gmail làm ví dụ. Trang trợ giúp của Google nói rõ: nếu bạn thấy dấu hỏi bên cạnh tên người gửi, thư đó chưa được xác thực, tức Gmail không xác định được thư có đúng là của người gửi đó hay không. Thư đã xác thực sẽ hiện mục "Được gửi bởi" và "Được ký bởi" kèm tên miền gửi.
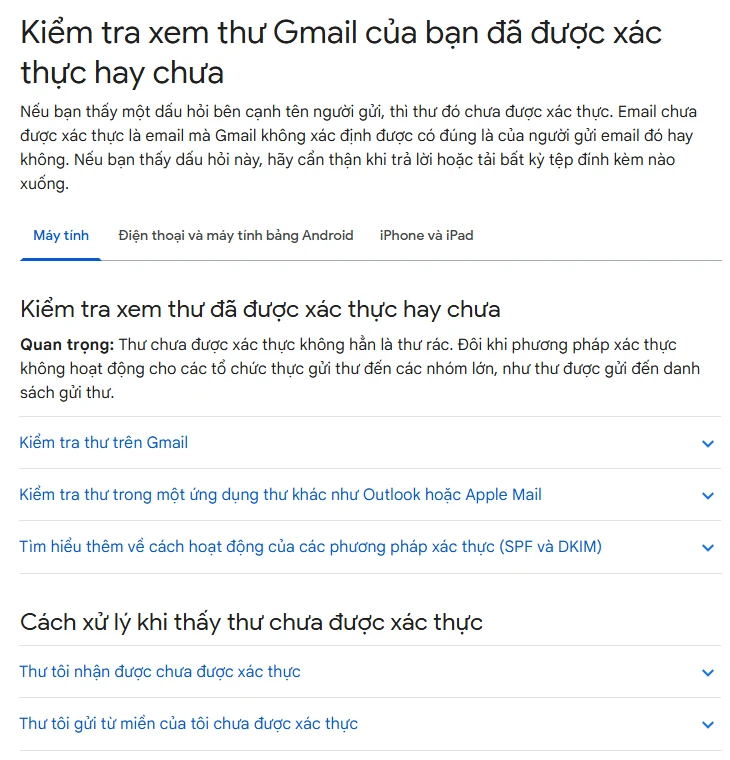
Ảnh chụp: Trợ giúp Gmail – Kiểm tra xem thư Gmail của bạn đã được xác thực hay chưa, chụp ngày 22/10/2026. Trang ghi chú bản tiếng Việt có phần do AI dịch.
Làm theo thế này:
- Trên máy tính, mở thư và bấm mũi tên nhỏ bên dưới tên người gửi. Trên ứng dụng Gmail Android, bấm Xem chi tiết rồi Xem chi tiết bảo mật.
- Xem địa chỉ người gửi đầy đủ và tên miền ở dòng "Được gửi bởi", "Được ký bởi". Tên miền phải trùng khớp hoàn toàn với tên miền sàn bạn vẫn dùng. Thừa một chữ cái, thêm một dấu gạch ngang hay đổi đuôi
.comsang đuôi khác đều là tên miền khác. - Có dấu hỏi, hoặc tên miền ký là thứ bạn chưa từng thấy: không bấm gì trong thư, chuyển thẳng sang phần "Tự mở app để đối chiếu" bên dưới.
Nếu bạn dùng Outlook, Apple Mail hay ứng dụng khác, hãy mở phần tiêu đề thư đầy đủ và tìm dòng Authentication-Results; thư qua được kiểm tra sẽ có spf=pass hoặc dkim=pass. Mỗi ứng dụng để chỗ xem tiêu đề thư khác nhau, Google có một trang riêng liệt kê đường dẫn menu: Theo dõi email bằng tiêu đề đầy đủ.
Có hai điều cần hiểu đúng. Chính Google cũng ghi rằng thư chưa được xác thực không hẳn là thư rác. Ngược lại, đã xác thực chỉ có nghĩa là thư thật sự được gửi từ tên miền đó — kẻ lừa đảo đăng ký một tên miền na ná rồi gửi từ đó thì thư vẫn "qua" xác thực như thường. Vì vậy dấu xác thực dùng để đối chiếu tên miền, không phải thấy hợp lệ là yên tâm.
Bước 2: Link sẽ đưa bạn đi đâu? Chỉ đọc tên miền chính
Dù người gửi trông ổn, vẫn chưa bấm nút. Trên máy tính, rê chuột lên link, góc dưới bên trái trình duyệt sẽ hiện địa chỉ thật. Trên điện thoại, nhấn giữ link để xem trước địa chỉ, nhưng đừng mở khi còn nghi ngờ.
Khi đọc địa chỉ, chỉ nhìn tên miền chính: phần nằm sau https:// và trước dấu / đầu tiên, lấy hai đoạn ngoài cùng bên phải. Vài kiểu giả mạo hay gặp:
binance.com.example-login.net: mở đầu bằng tên sàn, nhưng tên miền chính thật làexample-login.net.binnance.com,blnance.com: thừa một chữ, hoặc dùng chữ l giả chữ i.- Link rút gọn hoặc một chuỗi chuyển hướng dài: không nhìn được đích đến cuối cùng thì không bấm.
Biểu tượng ổ khóa hay https trên thanh địa chỉ chỉ cho biết kết nối được mã hóa. Trang lừa đảo cũng xin được chứng chỉ, nên ổ khóa không chứng minh trang đó là thật.
Nếu lỡ mở trang rồi, cách phân biệt vẫn vậy: nhìn tên miền chính trên thanh địa chỉ. Trang giả thường chép nguyên màn hình đăng nhập, nhìn bằng mắt gần như không khác, thứ duy nhất lộ ra là địa chỉ.
Bước 3: Nó đòi bạn đưa gì? Gặp những yêu cầu này thì dừng
Bất kể hai bước trên ra sao, chỉ cần thư hoặc trang vừa mở yêu cầu bạn làm một trong những việc sau là dừng lại:
- Nhập mật khẩu, mã xác minh SMS hoặc email, mã 6 số của ứng dụng xác thực.
- Cung cấp cụm từ khôi phục, khóa riêng, hoặc điền vào các biểu mẫu kiểu "đồng bộ ví", "xác minh ví" bắt dán dữ liệu khôi phục.
- Chuyển tài sản sang cái gọi là "tài khoản an toàn", "địa chỉ bảo vệ".
- Cài phần mềm điều khiển từ xa, hoặc tải file cài đặt app đính kèm trong thư.
- Kết nối ví và ký một giao dịch ủy quyền mà bạn không hiểu nội dung.
Sàn xử lý sự cố bảo mật không bao giờ cần bạn chuyển tài sản sang địa chỉ khác, cũng không cần cụm từ khôi phục của bạn. Lộ cụm từ khôi phục là giao luôn cả ví cho người khác; xem thêm cách cất giữ cụm từ khôi phục, khóa riêng và mật khẩu ví.
Còn nghi ngờ: đóng email, tự mở app hoặc bookmark để đối chiếu
Cách xác nhận chắc nhất là đi vòng qua lá thư:
- Đóng email, đăng nhập bằng app sàn đã cài sẵn trên điện thoại, hoặc bằng bookmark đã lưu trong trình duyệt. Đừng tìm địa chỉ qua Google: quảng cáo ở đầu kết quả tìm kiếm cũng có thể là trang giả.
- Vào phần cài đặt bảo mật hoặc trung tâm thông báo của tài khoản, xem có lần đăng nhập, lệnh rút tiền hay cảnh báo nào như thư nói không. Không có, thì đó là thư giả.
- Một số sàn có công cụ tra cứu. Ví dụ Binance có trang Binance Verify: chọn loại, nhập URL, địa chỉ email, số điện thoại, Telegram hoặc tài khoản mạng xã hội để kiểm tra nguồn đó có phải chính thức của Binance hay không.
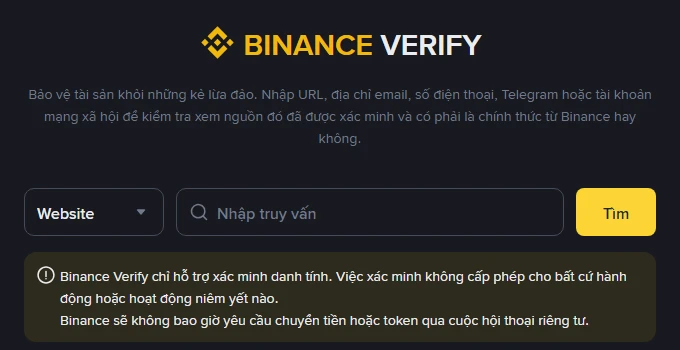
Ảnh chụp: trang Binance Verify, chụp ngày 22/10/2026.
Ngay trên trang có ghi đây chỉ là công cụ hỗ trợ xác minh danh tính, kết quả không cấp phép cho hành động nào. Tra không thấy chưa chắc là giả, tra thấy cũng không có nghĩa yêu cầu trong thư là hợp lý — những yêu cầu ở Bước 3 vẫn từ chối hết. Sàn khác nếu có công cụ tương tự thường đặt ở mục bảo mật hoặc thông báo ở chân trang web; hãy vào từ app hoặc bookmark của bạn để xem.
Nếu dùng Binance, bạn có thể bật thêm mã chống lừa đảo để mọi email thật đều kèm một đoạn chữ chỉ bạn biết; cách cài và cách kiểm tra có trong bài mã chống lừa đảo Binance và cách nhận ra email phishing. Mã này giúp thư giả dễ lộ hơn, nhưng không đỡ được khi chính hộp thư của bạn bị chiếm, nên ba bước trên vẫn phải làm.
Lỡ bấm link và nhập mật khẩu rồi thì làm gì?
Xử lý theo thứ tự này, việc càng ở trên càng gấp:
- Đăng nhập từ app hoặc bookmark, đổi mật khẩu ngay. Nếu mật khẩu đó dùng chung cho trang khác, đổi luôn.
- Kiểm tra và đặt lại xác minh hai bước. Nếu bạn đã nhập mã xác minh trên trang giả, kẻ gian có thể đã dùng nó để đăng nhập; xem lịch sử đăng nhập và danh sách thiết bị trong cài đặt bảo mật, gỡ thiết bị lạ. Nên chọn loại 2FA nào thì xem so sánh SMS, ứng dụng xác thực và passkey.
- Kiểm tra danh sách địa chỉ rút tiền và API key, xóa địa chỉ và key không phải do bạn thêm.
- Liên hệ bộ phận hỗ trợ của sàn: chỉ vào kênh hỗ trợ từ trong app hoặc website chính thức, nói rõ bạn đã nhập dữ liệu gì, vào lúc nào, ở địa chỉ nào; nếu cần, đề nghị tạm khóa tài khoản.
- Nếu thứ bạn đã nhập là cụm từ khôi phục hoặc khóa riêng: đổi mật khẩu không giải quyết được gì, phải tạo ví mới ngay và chuyển số tài sản còn lại sang đó.
- Kiểm tra cả hộp thư: thư giả đã gửi đến email của bạn, nên xem lại mật khẩu và xác minh hai bước của hộp thư, vì thư đặt lại mật khẩu sàn đều gửi về đây.
Muốn rà lại toàn bộ lớp bảo vệ của tài khoản — mật khẩu, 2FA và bảo vệ rút tiền nên phối hợp ra sao — có thể đối chiếu từng mục trong bài bảo mật tài khoản Binance: 2FA, email và bảo vệ rút tiền.
Câu hỏi thường gặp
Thư ghi đúng tên và email tài khoản của tôi, vậy là thật?
Không. Họ tên và email có thể lấy từ dữ liệu bị lộ ở trang khác, kẻ lừa đảo có trong tay là ghi được vào thư. Vẫn phải xét dấu xác thực người gửi, tên miền của link và thứ họ yêu cầu.
Tin nhắn đến qua SMS, Zalo hay Telegram thì kiểm tra thế nào?
Bước 2 và Bước 3 áp dụng nguyên vẹn: đọc tên miền chính của link, từ chối đưa mật khẩu, mã xác minh và cụm từ khôi phục. Tin nhắn SMS và tin nhắn chat không có cơ chế xác thực người gửi như email, nên càng nên đóng lại và tự mở app để đối chiếu.
Tôi chỉ mở trang, chưa nhập gì, có cần xử lý không?
Nếu chưa nhập dữ liệu, chưa tải file và chưa kết nối ví để ký, thường chỉ cần đóng trang. Cho chắc, có thể vào app xem lịch sử đăng nhập có thiết bị lạ hay không.