帳戶安全
收到「交易所」寄來的異常登入或提領 Email,怎麼判斷是不是釣魚?
信裡說你的帳戶異常、提領待確認,要你點連結處理?先別點。本文整理三個不用技術背景也能做的檢查:寄件者驗證標記、連結真正指向的網域、對方要你交出什麼,以及已經點進假網站後的處理順序。
信箱跳出一封「交易所」來信:偵測到新裝置登入、提領申請待確認、帳戶將被凍結——下面一顆醒目的按鈕叫你立刻處理。這類信最危險的地方不是做得多像,而是它算準你會緊張到直接點。
先記住一個原則:任何要你從信裡的連結去登入、確認或取消的 Email,都先當成可疑處理。真正的異常狀態一定也會出現在交易所的 App 或網站裡,你自己打開就看得到,不需要靠信裡那顆按鈕。
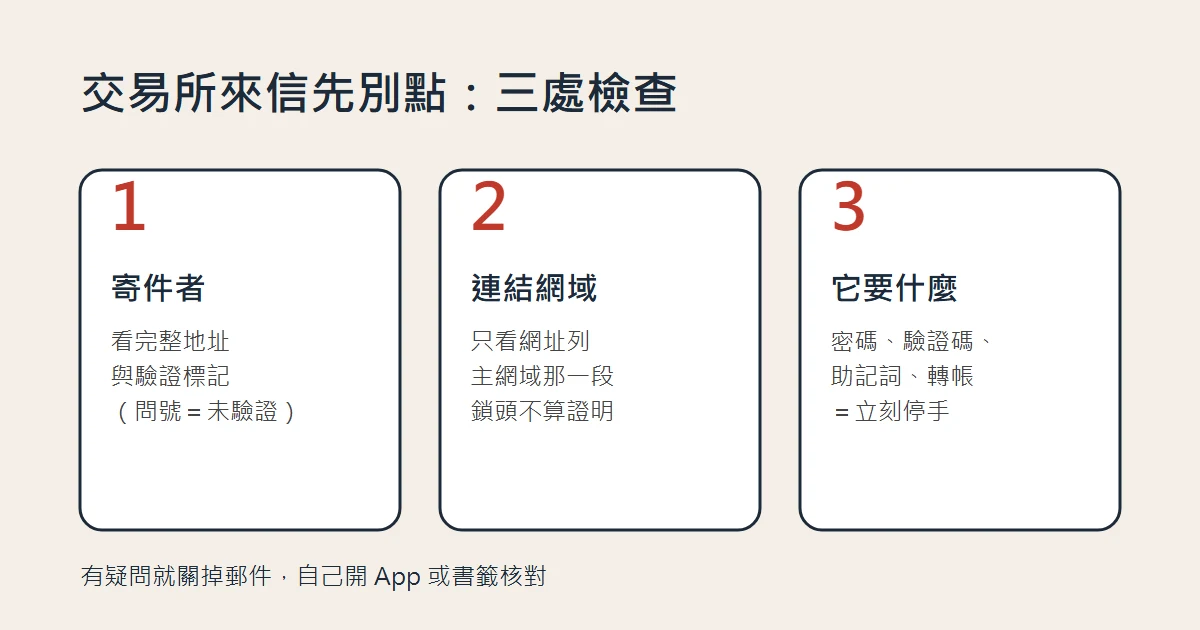
下面三項檢查依序做,花不到兩分鐘。
第一步:寄件者是誰?看驗證標記,不看顯示名稱
「Binance Support」「OKX 安全中心」這類顯示名稱任何人都能填,判斷依據要放在信箱系統替你做的寄件者驗證上。
以 Gmail 為例,Google 說明頁寫得很清楚:在電腦上打開郵件,點寄件者名稱下方的向下箭頭,看到「寄件者」與「簽署者」後面接著網域名稱,代表郵件通過驗證;寄件者名稱旁出現問號,代表 Gmail 無法確認寄件者的真實身分。
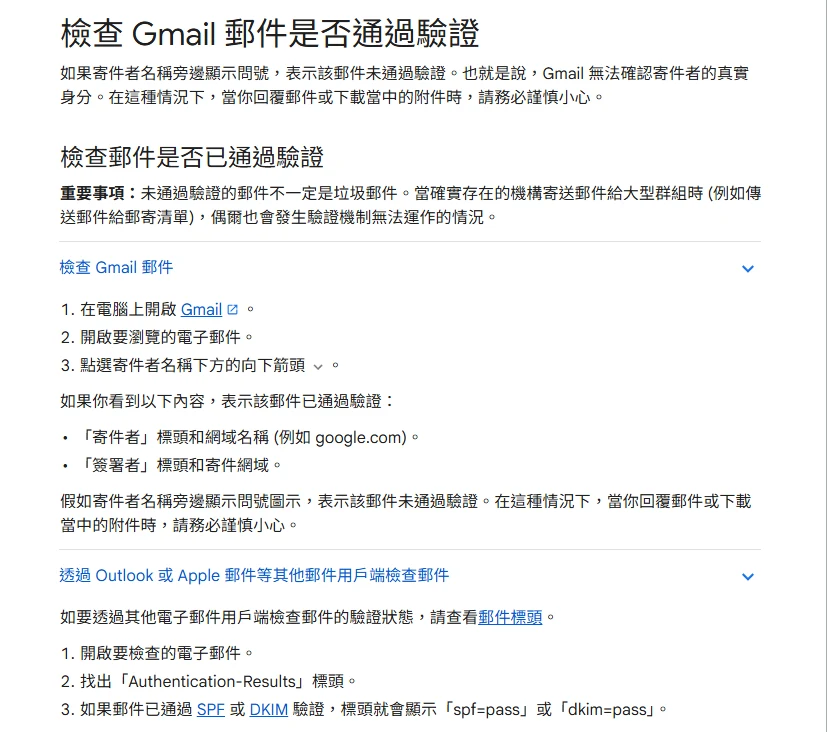
截圖:Google Gmail 說明《檢查 Gmail 郵件是否通過驗證》,2026 年 10 月 21 日擷取。
照著做:
- 點開寄件者下方的箭頭,看「寄件者」完整地址與「簽署者」網域。
- 網域要和你平常使用的交易所網域完全一致。多一個字母、多一個連字號、換成別的結尾(例如把
.com換成別的),都不是同一個網域。 - 出現問號,或簽署者是你沒見過的網域:不要點信裡任何東西,直接跳到第三步後面的「自己打開 App 核對」。
用 Outlook、Apple 郵件等其他軟體的人,同一頁也寫了做法:打開郵件標頭,找 Authentication-Results 那一行,通過驗證會顯示 spf=pass 或 dkim=pass。查看完整標頭的位置各軟體不同,Google 另有一頁《利用完整標頭追蹤電子郵件》逐一列了 Outlook、Apple 郵件、Yahoo 等的選單路徑。
要注意兩件事:Google 自己也說明,未通過驗證的信不一定是垃圾郵件;反過來,通過驗證只代表信確實從那個網域寄出,詐騙者用自己註冊的相似網域寄信,一樣可以「通過」。所以驗證標記是用來比對網域,不是看到綠勾就放心。
第二步:連結會帶你去哪?只看網址的主網域
就算寄件者看起來沒問題,也先不要點按鈕。在電腦上把滑鼠停在連結上,瀏覽器左下角會顯示真正的目的地;手機上長按連結可以預覽網址,但不要在疑慮未消時打開。
讀網址時只看主網域,也就是 https:// 之後、第一個 / 之前,最右邊兩段。幾種常見的偽裝:
binance.com.example-login.net:開頭是交易所名稱,但真正的主網域是example-login.net。binnance.com、blnance.com:多一個字母,或用 l 冒充 i。- 縮網址、或一長串轉址參數:看不到最終目的地,一律不點。
網址列的鎖頭或 https 只代表連線有加密,釣魚網站一樣申請得到憑證,不能拿來證明網站是真的。
已經不小心打開了的頁面,判斷方式也一樣:看網址列主網域。假頁面通常是登入畫面的完整複製,外觀上幾乎分不出來,能分辨的只有網址。
第三步:它要你交出什麼?這幾種要求一律停手
不管前兩步結果如何,只要信件或打開的頁面要你做下面任何一件事,就到此為止:
- 在頁面上輸入密碼、簡訊或 Email 驗證碼、驗證器 App 的 6 位數碼。
- 提供助記詞、私鑰,或「同步錢包」「驗證錢包」之類要你貼上恢復資料的表單。
- 把資產轉到所謂的「安全帳戶」「保護地址」。
- 安裝遠端控制軟體、或下載信裡附的 App 安裝檔。
- 連接錢包並簽署一筆你看不懂內容的授權。
交易所處理帳戶安全,不會要你把資產轉去別的地址,也不需要你的助記詞。助記詞外洩等於錢包整個交出去,相關說明可以看〈助記詞、私鑰和錢包密碼怎麼保管〉。
有疑問時:關掉信,自己打開 App 或書籤核對
最可靠的確認方式是繞過那封信:
- 關閉郵件,用你手機上原本就裝好的交易所 App,或瀏覽器裡事先存好的書籤登入。不要用搜尋引擎找網址,搜尋結果頂端的廣告也可能是仿冒網站。
- 到帳戶的安全設定或通知中心,看有沒有信裡說的那筆登入、提領或異常。沒有,就是假信。
- 有些交易所提供查證工具。以幣安為例,「幣安官方驗證」頁面可以輸入網址、電子郵件地址、電話號碼或 Telegram 帳號,查詢是否為幣安官方來源。
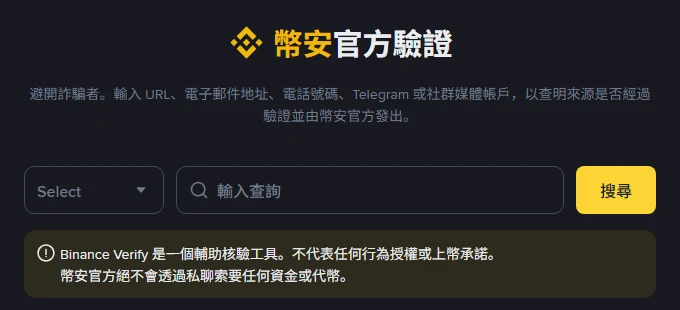
截圖:幣安官方驗證頁面,2026 年 10 月 21 日擷取。
頁面上同時寫著這只是輔助核驗工具,查詢結果不代表任何授權或承諾。查不到不一定是假的、查得到也不代表信裡的要求合理,第三步列的那些要求依然一律拒絕。其他交易所若有類似工具,通常放在官網頁尾的安全或公告區,以你自己從 App 或書籤進去看到的為準。
如果你用的是幣安,還可以設定「防釣魚碼」,讓官方來信帶上只有你知道的一段文字,設定方法與檢查方式見〈幣安防釣魚碼:設定方法與真假 Email 檢查〉。它能讓假信更容易露餡,但信箱本身被盜時防不住,前面三步仍然要做。
已經點了連結、輸入了密碼怎麼辦?
按這個順序處理,越前面越急:
- 從 App 或書籤登入,立刻改密碼。若同一組密碼用在其他網站,也一併更換。
- 檢查並重設兩步驗證。如果你在假頁面輸入過驗證碼,對方可能已用它登入;看安全設定裡的登入紀錄與已授權裝置,移除不認得的裝置。
- 檢查提領地址白名單與 API 金鑰,刪掉不是你新增的地址與金鑰。
- 聯絡交易所客服:只從 App 內或官網進入客服管道,說明你在什麼時間、在哪個網址輸入了什麼資料,必要時請客服暫時鎖定帳戶。
- 如果你輸入的是助記詞或私鑰:改密碼沒有用,要立刻建立新錢包,把剩下的資產轉過去。
- 連信箱也一起檢查:假信若是寄到你的信箱,也確認信箱密碼與兩步驗證是否安全,因為交易所的重設密碼信都寄到這裡。
帳戶整體的防護設定,包括密碼、兩步驗證與提領保護怎麼搭,可以對照〈幣安帳戶安全設定:密碼、2FA、防釣魚碼與提領保護〉逐項檢查。
常見問題
信裡寫了我的名字和帳號 Email,是不是就是真的?
不是。姓名與 Email 可能來自其他網站外洩的資料,詐騙者拿到就能寫進信裡。判斷仍要看寄件者驗證、連結網域和對方要求的內容。
信是從簡訊或 Telegram 來的,方法一樣嗎?
第二步與第三步完全適用:看連結主網域、拒絕交出密碼驗證碼與助記詞。簡訊與聊天訊息沒有 Email 那種寄件者驗證,所以更應該直接關掉,從 App 自己核對。
我只是點開了頁面,什麼都沒輸入,需要處理嗎?
沒有輸入資料、沒有下載檔案、也沒有連接錢包簽名的話,通常只要關掉頁面即可。為了保險,可以從 App 看一下登入紀錄有沒有陌生裝置。