帳戶安全
簡訊驗證、驗證器 App 還是 Passkey?交易所帳戶 2FA 怎麼選才擋得住釣魚
交易所安全設定裡的簡訊驗證、驗證器 App 和 Passkey 差在哪?關鍵在被騙進假網站時擋不擋得住。本文依 NIST 指引與 Apple 說明比較三者,並給出按情況選擇與搭配的順序。
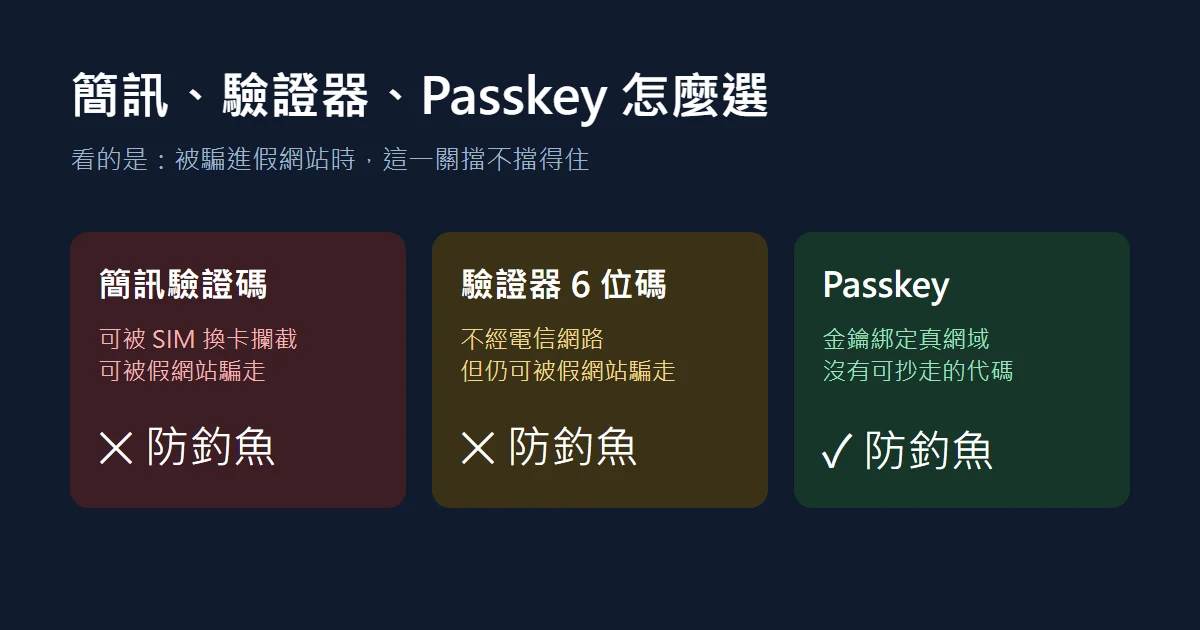
你打開交易所的安全設定頁,看到「簡訊驗證」「驗證器 App」「通行密鑰(Passkey)」三個選項,可能還有「安全金鑰」。每個都寫著「更安全」,卻沒告訴你差在哪。
先說結論:真正拉開差距的是一個問題——你被騙進一個長得一模一樣的假網站時,這一關擋不擋得住。 簡訊碼和驗證器的 6 位數碼都擋不住,Passkey 擋得住。其他差異(方便、換機難易、要不要網路訊號)都排在這之後。
這篇只講「怎麼選、為什麼」。選好之後在交易所裡怎麼設定、怎麼換機與重設,請看交易所 2FA 與 Passkey 的設定、備份和換機步驟。
三種驗證方式各自在防什麼
登入時的「第二關」都是為了同一件事:密碼被別人知道了,對方也進不來。差別在於它們怎麼證明「是你本人」。
| 方式 | 你交出去的是什麼 | 主要弱點 |
|---|---|---|
| 簡訊驗證碼 | 電信公司發到你門號的一次性代碼 | 門號被盜辦補卡(SIM 換卡)就能收到你的碼;碼可以被你親手輸入到假網站 |
| 驗證器 App(Google Authenticator、Microsoft Authenticator 等) | 手機依時間算出的 6 位數碼,每 30 秒換一次 | 不經過電信網路,SIM 換卡攔不到;但碼一樣可以被你輸入到假網站,騙子即時拿去真網站用 |
| Passkey/安全金鑰 | 裝置用私鑰對「這個網域」做簽章,沒有可抄寫的代碼 | 裝置與同步帳號本身要顧好;舊裝置、部分 App 可能還不支援 |
美國國家標準與技術研究院的數位身分指引 NIST SP 800-63B(這頁目前只有英文)把這件事寫得很直接:透過公共電話網路(簡訊、語音)傳送驗證碼屬於「受限制(restricted)」的方式;一次性密碼(OTP,驗證器的 6 位數碼就是這一類)「不具防釣魚能力」;只有符合其防釣魚條件的密碼學驗證器——WebAuthn/FIDO2 是文中舉的例子,Passkey 就建立在 WebAuthn 上——才算防釣魚。
為什麼驗證器的 6 位數碼也擋不住釣魚
常見的騙局流程是這樣:
- 你收到「帳戶異常,請立即驗證」的 Email 或簡訊,點進一個網址很像的頁面。
- 你輸入帳號密碼,假網站在背後把它們送到真網站。
- 真網站要求第二步驗證,假網站也跟著跳出「請輸入驗證碼」。
- 你打開驗證器,把當下的 6 位數碼填進去——騙子在 30 秒內拿去真網站,登入成功。
驗證器沒有出錯,它只是不知道你在哪個網站輸入這個碼。只要驗證方式需要「你看一個碼、再自己輸入」,就有被轉手的空間。 這也是為什麼有了驗證器,仍然要養成「不從信件或簡訊連結登入交易所,一律自己輸入網址或用書籤」的習慣。
Passkey 為什麼不會被假網站騙走
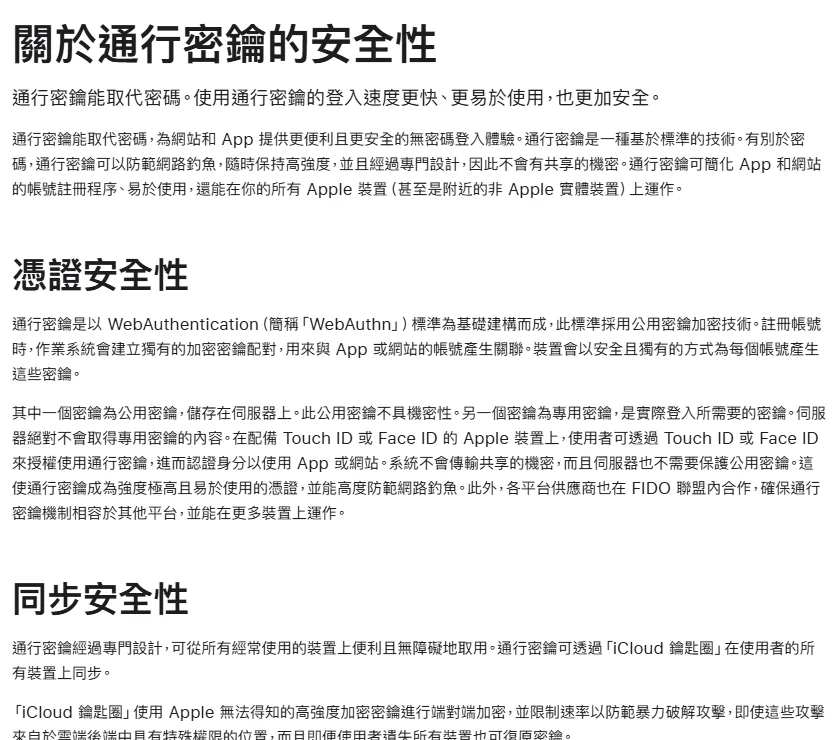
圖:Apple 支援網頁〈關於通行密鑰的安全性〉繁體中文版(2026 年 10 月 19 日擷取)。
Apple 的〈關於通行密鑰的安全性〉說明了原理:建立 Passkey 時,裝置會為這個網站產生一對密鑰,公用密鑰存在網站伺服器上,專用密鑰留在你的裝置裡;登入時「系統不會傳輸共享的機密」。
放到上面那個騙局裡看:假網站的網域和真網站不同,你的裝置根本找不到對應這個假網域的 Passkey,也就無從簽章。你沒有任何代碼可以「填錯地方」。這是 Passkey 和前兩種方式本質上的差別,不只是「比較方便」。
照你的情況怎麼選
不必一次全換,按下面的順序判斷:
- 交易所支援 Passkey,你的手機或電腦也支援 → 優先建立 Passkey,作為主要登入方式。
- 同時保留驗證器 App 當第二條路 → Passkey 所在的裝置遺失、或換到不支援的瀏覽器時,你還進得去。多數交易所在提領、改安全設定時也會要求驗證器碼。
- 簡訊驗證能關就關,關不掉就降為最後備援 → 如果平台規定至少要綁一種簡訊或 Email,保留但不要讓它成為唯一的第二關。
- 金額較大、或常在多台電腦登入 → 考慮實體安全金鑰(支援 FIDO2 的 USB/NFC 金鑰),並準備兩支,一支隨身、一支收在家裡。
不論選哪種,Email 信箱本身也要開啟兩步驟驗證——多數交易所的重設流程都會寄信到這個信箱,它被攻破,前面的關卡就容易被繞過。
Passkey 存在哪裡,換手機會不會跟著消失
這取決於你把它存在哪個「密碼管理器」:
- 存在 iCloud 鑰匙圈:依 Apple 上述頁面說明,Passkey 會在登入同一個 Apple 帳號的裝置間同步,並採端對端加密;新裝置首次登入需要 Apple 帳號密碼和六位數驗證碼。換新 iPhone 時,只要用同一個 Apple 帳號登入,Passkey 會跟著過去。
- 存在 Google 密碼管理工具或其他第三方密碼管理器:同樣會在登入同一帳號的裝置間同步,規則以各家說明為準。
- 存在實體安全金鑰:不會同步,金鑰丟了這把 Passkey 就沒了,所以才要準備備用金鑰。
換句話說,同步型 Passkey 的安全,最後落在你的 Apple/Google 帳號上。那個帳號要有強密碼、開啟雙重認證,並設定復原聯絡人或復原方式。
驗證器 App 要注意的兩件事
如果你暫時只能用驗證器:
- 確認它有沒有備份。 部分驗證器支援雲端同步,部分只存在這支手機裡。換機或手機壞掉前沒先轉移,就得走交易所的重設流程,通常要等審核。
- 綁定時的 QR Code 或設定金鑰等同於驗證器本身。 誰拿到它,誰就能產生一樣的 6 位數碼。不要截圖存在相簿或雲端,處理原則和助記詞、私鑰的保管方式一樣:離線抄寫、分開存放。
常見問題
有了 Passkey,還要保留驗證器嗎?
建議保留。Passkey 擋釣魚,驗證器是 Passkey 裝置不在身邊時的備援;而且不少交易所在提領、新增提領地址等敏感操作時,仍會另外要求驗證器碼。實際要求以你帳戶安全設定頁當下顯示為準。
用 Face ID 建立 Passkey,臉部資料會傳給交易所嗎?
不會。依 Apple 說明,Touch ID/Face ID 只是用來在你的裝置上授權使用專用密鑰,網站收到的是簽章結果,不是生物辨識資料。
簡訊驗證碼完全不能用嗎?
不是不能用,而是不該當唯一的第二關。它比只有密碼好,但門號補卡和釣魚都能繞過它。
收不到驗證碼,是不是該換成別的方式?
先排查收不到的原因,再決定要不要換。可以參考站內收不到 Email、簡訊或 2FA 驗證碼的排查步驟。